
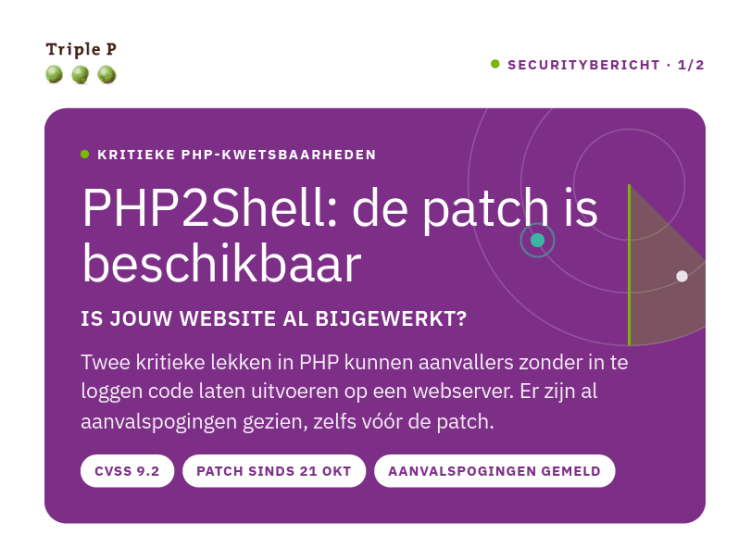
PHP2Shell: de patch is beschikbaar
Op 21 oktober 2026 heeft het PHP-team noodupdates uitgebracht voor twee kritieke kwetsbaarheden in PHP, bekend als PHP2Shell. PHP is de programmeertaal achter een groot deel van alle websites en webapplicaties, waaronder WordPress.
Via deze lekken kan een aanvaller onder bepaalde omstandigheden zonder in te loggen code uitvoeren op een webserver. Zo kan hij gegevens stelen, de website aanpassen of een achterdeur plaatsen. Ook kan hij een vertrouwde website misbruiken om bezoekers naar phishingpagina's en malware te leiden. Beveiligingsbedrijven zagen al aanvalspogingen, deels nog voordat de updates beschikbaar waren.
We vragen je daarom vandaag te controleren of jouw organisatie de juiste stappen heeft gezet.
1. HEEFT JOUW ORGANISATIE EEN WEBSITE, WEBSHOP OF WEBAPPLICATIE?
1. Vraag je hostingpartij of IT-leverancier om te bevestigen dat de fix is geïnstalleerd en actief is, en niet alleen is ingepland. Veilig zijn PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 of nieuwer. Ook een gepatcht pakket van je leverancier volstaat; het versienummer kan dan afwijken.
2. Neem alle omgevingen mee: subdomeinen, webshops, interne webapplicaties en oudere systemen.
3. Een update van WordPress of plug-ins werkt PHP niet bij. Dat doet je hostingpartij of serverbeheerder.
4. Draai je PHP 8.1 of ouder? Die versies worden niet meer ondersteund. Voor 7.4 tot en met 8.1 bestaan noodfixes, voor oudere versies niet. Plan een upgrade naar PHP 8.3 of nieuwer. Ook PHP 8.2 krijgt na 31 december 2026 geen beveiligingsupdates meer.
5. Kan er nog niet worden gepatcht? Laat beoordelen of de applicatie tijdelijk offline moet of van het internet moet worden afgeschermd. Firewallregels en aangepaste instellingen verkleinen het risico, maar volgens het PHP-team is updaten de enige veilige oplossing.
6. Een patch maakt een eerder gehackt systeem niet schoon. Omdat de aanvalspogingen al vóór de patch begonnen, is het verstandig de logbestanden en de server te laten controleren op ongewone bestanden of wijzigingen.
2. VOOR JE MEDEWERKERS: VEILIG BLIJVEN ALS WEBSITEBEZOEKER
Deze tips kun je gerust intern delen.
* Sommige websites zijn tijdelijk offline terwijl ze worden bijgewerkt. Dat betekent niet dat ze gehackt zijn.
* Let op onverwachte inhoud, downloads of doorverwijzingen, en op herhaalde verzoeken om in te loggen, ook op bekende websites.
* Klopt er iets niet? Verlaat de pagina, vul geen gegevens in en meld het bij je IT-contactpersoon.
* Zelf iets installeren is niet nodig.
Op computers en telefoons zijn geen PHP-updates nodig.
HULP NODIG?
Twijfel je of je omgeving veilig is, of wil je dat we meekijken? Neem dan contact met ons op via +31 (0)88 033 2500 of info@triple-p.nl. Bekijk hier een overzicht van één pagina met de belangrijkste controles.
BEL OF MAIL
ONS GERUST.
Jij hebt vragen, wij hebben de antwoorden. Wij zijn er om je te helpen.

Meld je aan voor onze nieuwsbrief
ISO-Certificeringen